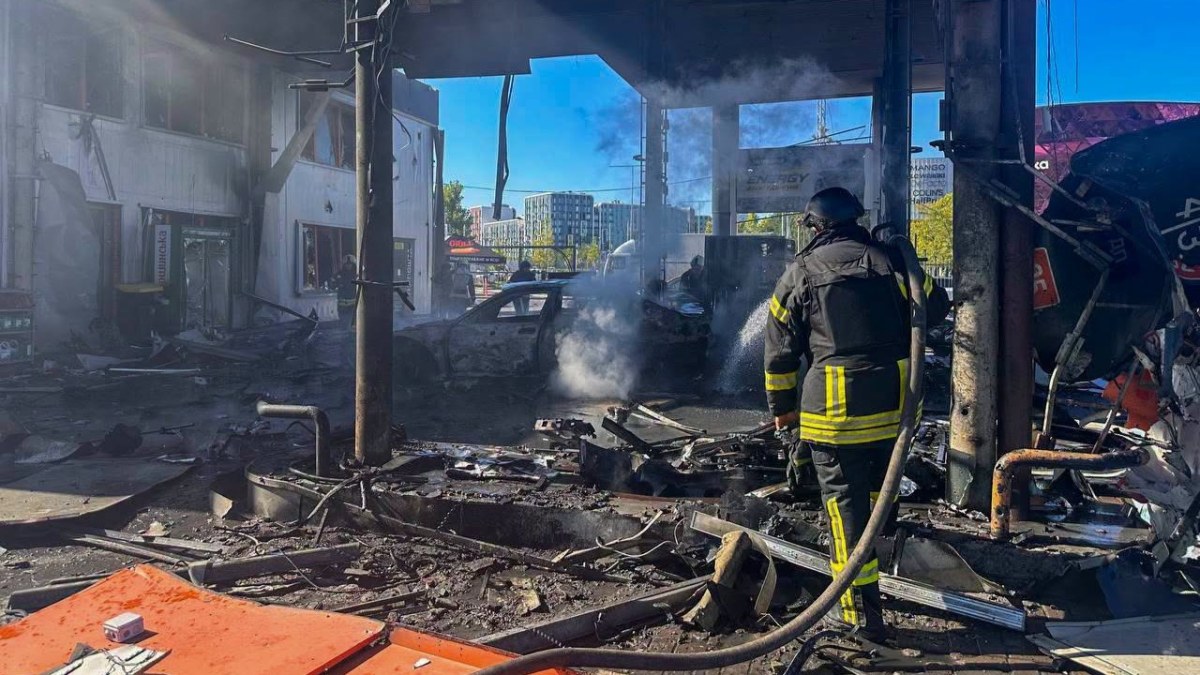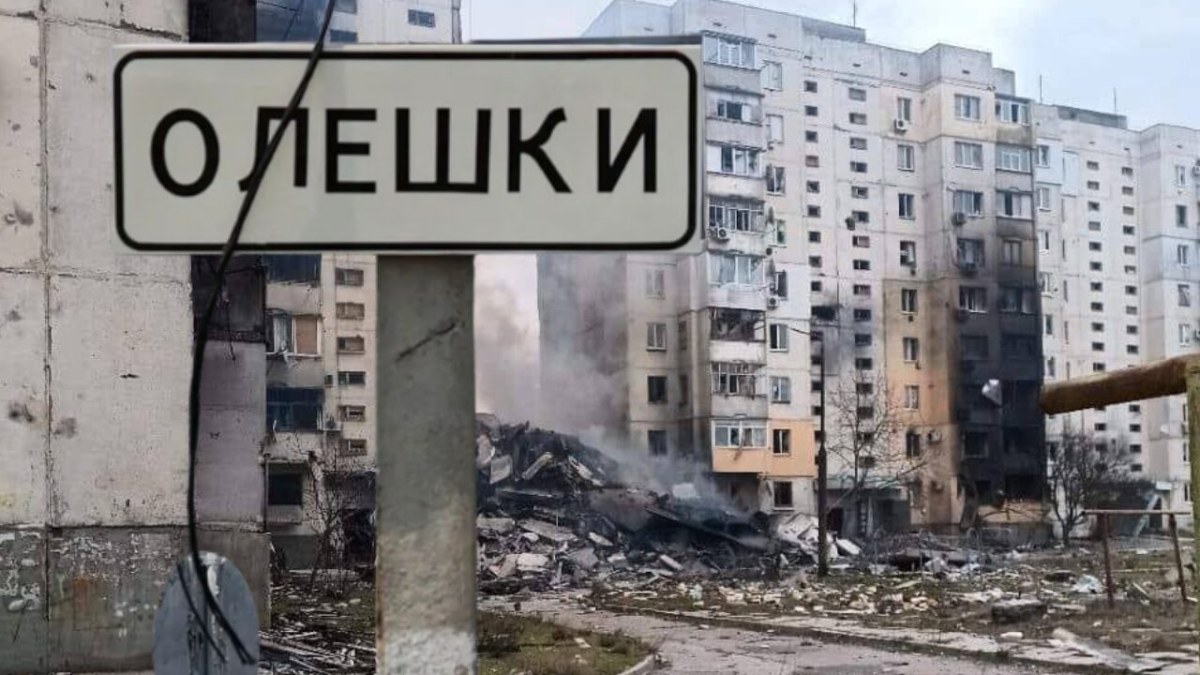

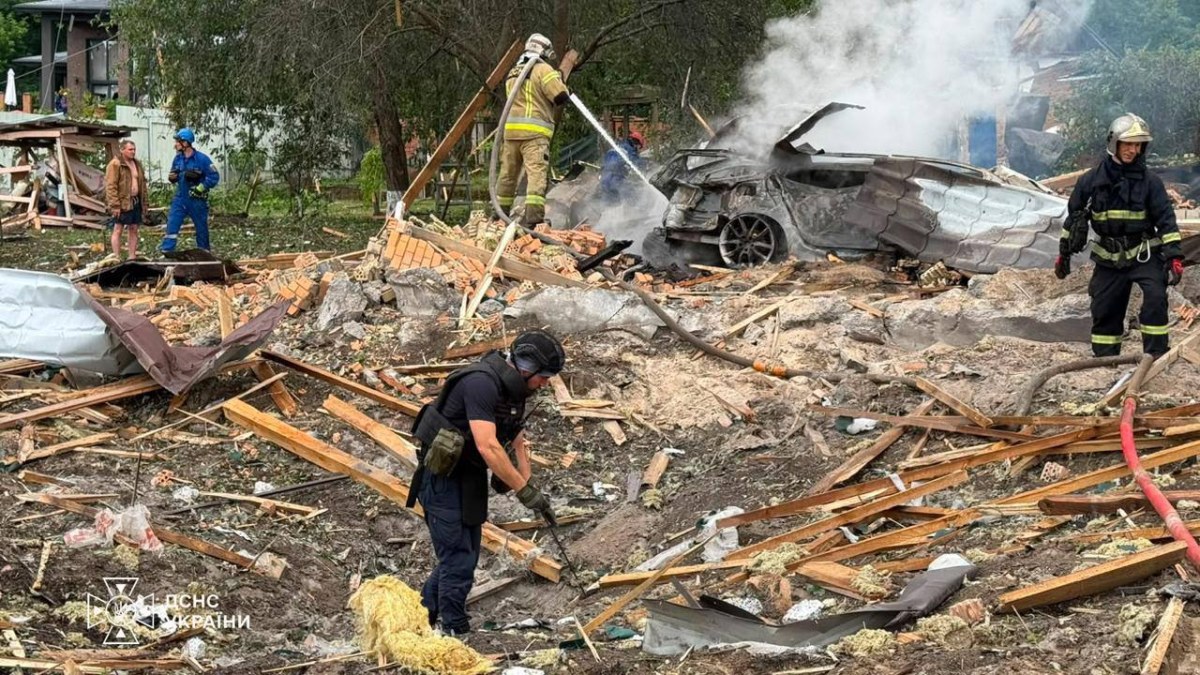
Наслідки атаки РФ на Київщину вдень 24 липня 2026 року. Фото: ДСНС України
"Питання у кінцевому отримувачі і в тому, чи скомпрометований його мобільний телефон"
Приватні канали, адресні розсилки та перевірка через боти — саме так організатори виставки зброї на Київщині намагалися вберегти закритий захід від очей ворога. Результат — сумний: удар балістичних ракет, одинадцятеро загиблих і сотня поранених. І рішення суду в Києві — тримання під вартою керівника виставки без права на заставу. Організатори переконують, що точних координат у мережі не було, вони робили лише адресні розсилки у приватних каналах за 9 днів до події, координати ж локації надіслали за добу. З точки зору кіберпезпеки, що насправді відбувається з приватністю, коли одне й те саме цифрове запрошення отримують понад 300 різних людей?
Питання тут у кінцевому отримувачі і в тому, чи скомпрометований його пристрій, а саме мобільний телефон. Чи він зламаний, чи має до нього доступ ще хтось ззовні. Це дуже велика проблема, яка тягнеться досить довго. Вона є і у військових, і в депутатів — їхні телефони зламують і потім просто моніторять інформацію, яку власник телефона отримує та надсилає. Відповідно, це дуже великий ризик. Тож ворог міг дізнатися інформацію стосовно цього заходу саме через такі канали.
А як людині здогадатися, що її телефон зламаний?
Без технічної освіти та певних знань щодо керування месенджерами здогадатися важко. Але ж ми всі живемо у цифровому світі, тому маємо навчитися елементарних правил цифрової гігієни, коли самі безпекові налаштування месенджерів — на основному місці. Тому що отримавши доступ до месенджера, ворог отримує доступ до інформації, яка є в месенджері. Йдеться про натискання кількох кнопок, перехід у певне меню і перегляд тих пристроїв, які мають доступ до тієї інформації.
"Ворог зазвичай шпигує за цими людьми"
Скільки в принципі часу потрібно автоматизованій системі електронної розвідки ворога, аби перехопити ці дані через скомпрометовані смартфони учасників і видати цілу вказівку для балістичної ракети? Це день, кілька годин, менше години?
Якщо ворог має доступ до месенджера, він паралельно бачить всю інформацію, яка там передається. Відповідно, він миттєво може передати цю інформацію з месенджерів — і наслідки ми можемо відчувати. Тобто не потрібна якась підготовка, тут відсутнє будь-яке спеціалізоване обладнання. Це просто, так би мовити, халатність того кінцевого користувача, який не звертає увагу на безпекові заходи у своїх мобільних пристроях. А отже, через якісь посилання, інші файли, просто через пошту отримується доступ, тобто інфікується мобільний телефон, і тоді він вже повністю є підконтрольним. Як показує практика, ворог зазвичай шпигує за цими людьми, дізнається інформацію і в певний час використовує її у певних цілях.
Пане Сергію, але ж ми говоримо про авторів розробок та інновацій, вони ж позакінчували, очевидно, з дуже високими оцінками та дипломами університети. Чому ж під час воєнного стану стандартні месенджери і корпоративні пошти, якими користуються цивільні зброярі, залишаються абсолютно дірявим середовищем для передачі будь-яких даних про час і місце зборів?
Ті люди, які певною мірою займаються виготовленням озброєння, є основною мішенню ворога, відтак проти них здійснюються певні заходи різними способами, методами. І можливо, важко це припускати, але можливо присипають їхню увагу — і тоді вже отримують доступ. Методи різні, способи різні. Ворог теж постійно розвивається, удосконалюється, цей процес динамічний і за ним треба постійно стежити. А людина, яка займається важливими справами, наприклад, розробками, може трохи не звернути на невеличкі нюанси увагу й отримати такий негативний наслідок щодо компрометації свого мобільного пристрою.
"Перше — компрометація, друге — навмисне повідомлення"
Треба вносити термінові корективи, можливо, законодавчі, якісь заборонні. Просто має бути жорсткий канон. Порушив канон — і тебе викидають із цієї сфери, а якщо ти проґавив і комусь розбовкав секрет — тобі ще й кримінальне покарання. Організатори виставки регулярно проводили випробування і викладали звіти після їх завершення. Яку роль відіграє аналіз минулих публікацій? Чи міг ворог просто вирахувати системність і періодичність цих заходів?
Системність він вирахувати не міг, але ви правильно зауважили, що все-таки присутній і людський фактор. Є певні заходи впливу на людей, в тому числі шантаж, погрози тощо. І тут людський фактор не потрібно виключати. Тобто у таких випадках дві складові. Перша — це компрометація, а друга — це навмисне повідомлення. Стосовно системності таких заходів та звітності, це дуже позитивно впливає на наше суспільство, адже громадяни бачать, що ми розвиваємося, у нас є якісь досягнення, відповідно, є якісь перспективи на перемогу. І це дуже добре. Самі заходи теж дуже потрібні, тому що без комунікації, без обміну досвідом ніякі технології розвиватися нормально не зможуть. Проте, на жаль, трапляються випадки, що ворог дізнається якимсь чином про такі заходи — і наслідки ми бачимо. Російська розвідка працює на всі 100, а то й на 200%, крім того, вони постійно проводять певні заходи щодо і вербування наших осіб, і отримання доступу до нашого обладнання, пристроїв, комунікаційних систем, різних сховищ, до певної інформації.
"Якщо цифрові майданчики не скомпрометовані, то цієї інформації ззовні ніхто взяти не може"
У нас сформувалася ілюзія, що так звана закрита форма реєстрації гарантує безпеку. Які інструменти соціальної інженерії та ворожої агентури найчастіше пробивають такі цивільні фільтри перевірки учасників?
Не пробивають ніякі системи. Якщо це іде на певних електронних майданчиках, до яких має доступ певна кількість людей, і якщо ці майданчики не скомпрометовані, то цієї інформації ззовні ніхто взяти не може. І тим паче, ворог не знає, де шукати інформацію стосовно тієї чи іншої події, яка може відбутися. Те, що був анонс — так, він може бути, але анонс без місця. Це може і в Ужгороді проводитися, і в Дніпрі, і в Києві, будь-де. Тобто ворог не зможе зрозуміти, яким чином і де це відбуватиметься. Але враховуючи технічну складову стосовно останніх обмінів інформацією щодо місця проведення і людський фактор, який не можна виключати з цієї ситуації, то тут правоохоронним органам ці дві складові треба перевіряти — що все-таки призвело до того, що сталося.
"Ворог активно намагається під'єднатися до камер відеоспостереження"
Пане Сергію, на локації розгортали системи РЕБ, РЛС, працювали протидронові перехоплювачі. Чи може випромінювання та активність таких систем бути помітними для супутникового стеження та радіотехнічної розвідки ворога, навіть якщо про це ніхто не написав у соцмережах?
Для супутникового стеження ніяк не впливає. Щодо радіоперехоплення, я не вважаю, що всі прилади тоді почали працювати одночасно і випромінювати певні діапазони хвиль, а ворог це міг спіймати. Є також моменти, що ворог активно працює не тільки по тих людях, які дотичні до таких заходів, а й працює до території. Що це таке? Це те, що в певних населених пунктах є засоби відеоспостереження, наприклад, камери, і ворог активно намагається до них під'єднатися та аналізує те, що відбувається на відеозображеннях. Це також може бути однією з причин, коли ворог знав, що в певну місцевість переміщується якась техніка та люди. Такі випадки також не можна виключати. Тобто тут є цілий комплекс, але РЕБ та супутники, я вважаю, не могли побачити, що там відбувається щось грандіозне.
"Можна використовувати і не відкриті майданчики, а бункери"
Якщо тестування РЕБ та безпілотників вимагають відкритого простору, які технічні рішення мають застосовуватися для захисту випробувальних майданчиків — децентралізація, глушіння, створення цифрового сліду? Який варіант прийнятний, пане Сергію?
По-перше, яка мета цього випробування? Якщо показати, як воно літає, це одне, якщо показати, як воно виглядає, то це зовсім інше. Можна використовувати і не відкриті майданчики, а бункери, де все це можна сховати і мінімізувати ризик ураження балістичними ракетами. Якщо все-таки повинна бути демонстрація роботи РЕБ, то супутники цього не бачать, тому що не постійно знімає камера з неба. Супутник пролітає у певний проміжок часу на певній території та робить знімки, а потім за цими знімками вже йде аналіз, що там відбувається. Росіяни вже застосовують штучний інтелект, то можна припустити, що по знімках вони щось і побачили — є велике скупчення чогось і когось. Але ми повинні розуміти, що саме у відповідний час мав пролітати супутник над тим місцем, а це дуже маленький відсоток.
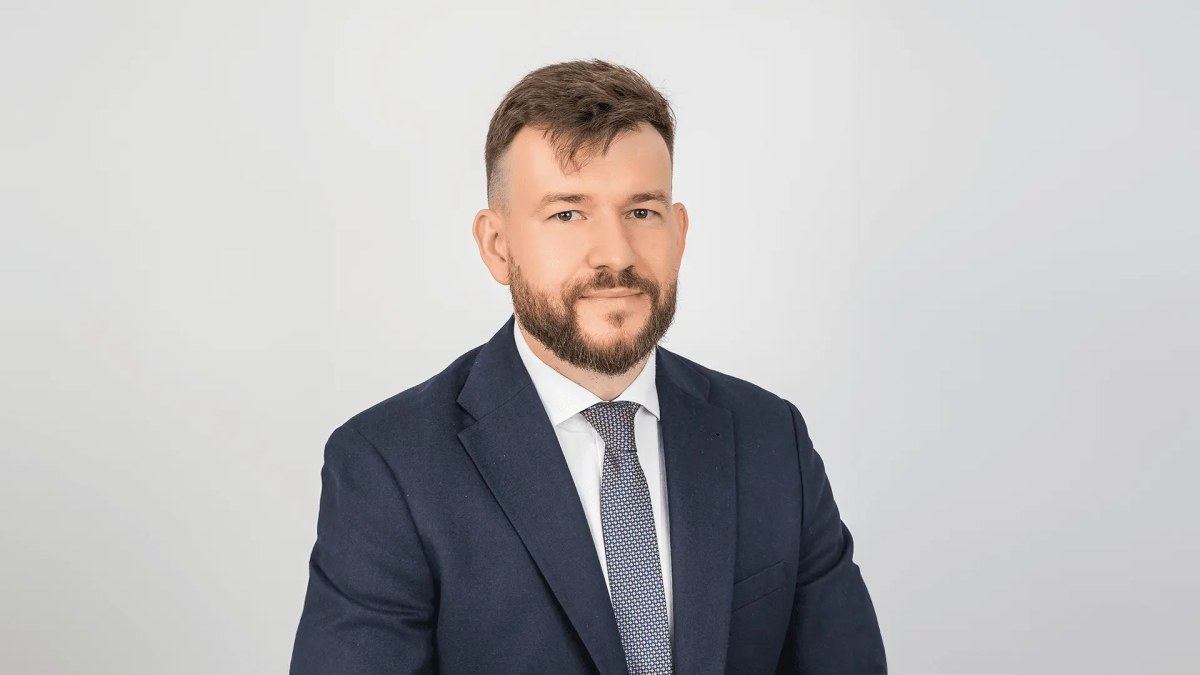
 Сергій Денисенко. Фото з відкритих джерел
Це вже не перший випадок ураження скупчень людей після цифрових витоків. Чому ми продовжуємо наступати на ті самі граблі у питанні гігієни даних?
Це питання до організаторів, про що вони думали, коли це організовували. І до тих, хто погоджував ці заходи, насамперед до місцевої влади, яка дотична до таких заходів, оскільки на її території вони проводяться. Певні такі заходи потребують відповідного дозволу, тож тут питання і по дозволах. Зараз триває слідство, тому ця інформація поки що не розголошується правоохоронними органами.
"Перевірка і використання захищених каналів зв'язку"
Який має бути, на ваш погляд, єдиний протокол передачі секретної інформації для приватних розробників зброї, аби повністю виключити використання цивільних каналів зв'язку при організації масштабних подій?
Передусім — треба виключити ті способи передачі, ті месенджери, які можуть бути скомпрометовані. Виключити ці канали зв'язку, створити інші певні канали зв'язку, можливо, на базі військових розробок, які у нас є. Вони передають інформацію ближче до лінії зіткнення. Це перше. Друге — це перевірка тих людей, яких запрошують до участі. Тобто такі заходи, я вважаю, повинні бути здійснені, але не треба запрошувати будь-кого, кому мало довіряють у плані доброчесності або можливої співпраці з РФ. Тобто — перевірка і використання захищених каналів зв'язку.
"Критичних необхідно обов'язково перевіряти — яким чином вони використовують і свій мобільний, і все інше"
Чи вимагає ситуація запровадження обов'язкового кібераудиту та контррозвідувального перевіряння для всіх приватних асоціацій, які збирають понад десяток розробників в одній локації?
Воно потребує перевірки, звісно. Але враховуючи ті об'єми, що перевіряються, фізично це досить важко. Спеціалістів на це у нас в Україні не так багато. І тому критичних, саме критичних, необхідно обов'язково перевіряти — яким чином вони використовують і свій мобільний, і все інше. Але з іншого боку, у нас є законодавство, яке регулює питання персональної інформації та недоторканості цієї інформації. Ми ж не можемо просто якомусь розробнику сказати: дай свій телефон, ми подивимося, що в ньому. Він не дасть, закон це забороняє. Тут є питання законодавства стосовно регуляції перевірки таких осіб. Якщо б у них були певні статуси, наприклад, вони мали режим таємності, то так, є певні нормативні документи, відповідно до яких можна ці дії здійснювати. А там майже всі цивільні виробники, тобто це не військові навіть, тому дуже складно це зробити. Але треба розробляти ці механізми.