
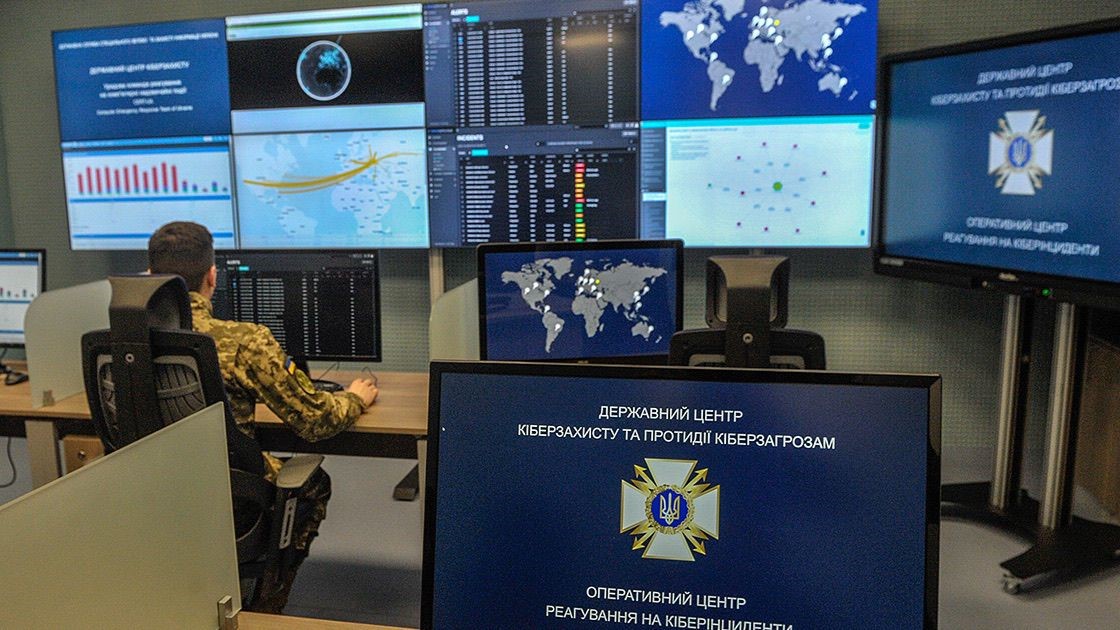
Ілюстративне фото: РНБО
"Закон № 4336-IX забезпечив принципово нові підходи до захисту інформації"
Рік тому президент України підписав Закон № 4336-IX про кіберзахист державних інформаційних ресурсів. Що зроблено для його впровадження і що за це час у сфері кіберзахисту в нас змінилося?
По-перше, я хотів би нагадати, що цей закон врегулював два принципово великих напрямки державної політики – це безпосередній кіберзахист і такий розділ, як захист державних інформаційних ресурсів. Інформаційні ресурси з самого визначення зрозуміло, що це важливо для держави, суспільства, кожної особистості інформація, захист якої гарантує держава. І Закон № 4336-IX, який був ухвалений в тому році, забезпечив принципово нові підходи до захисту інформації та дав інструментарій для суттєвого підвищення рівня цих важливих для держави даних. У нас із 2000-х років існувала трохи інша система, яка забезпечувала захист таких ресурсів під час їх оброблення в інформаційних системах. Вона називалася КСЗІ і мала багато нарікань, тому що на теперішній час вона вже втратила свою актуальність і не відповідає сучасному рівню вимог, загроз, які існують в інформаційному просторі. Тому при розробці Закон № 4336-IX були опрацьовані та реалізовані кращі світові практики. Зокрема, закладені в цьому законі принципи щодо захисту важливих для держави ресурсів базуються на стандартах безпеки інформаційних систем, які розроблені Національним інститутом стандартів і технологій США (NIST). На базі саме цих стандартів запроваджений ризикоорієнтований підхід і системи авторизації з безпеки, шляхом оцінки загроз і впровадження базових профілів з безпеки. Це базові речі, які були імплементовані і впроваджені законом торік. Далі наша Служба (Держспецзв'язку) розробила необхідний пакет підзаконних актів, які дозволили впровадити ці новітні підходи вже на ринок. Зокрема, були встановлені мінімальні вимоги до захисту інформаційно-комунікаційних і технологічних систем. Був встановлений порядок авторизації з безпеки таких систем. Були розроблені і впроваджені базові профілі.. Зараз ми маємо 4 таких профілі, які застосовується для відкритої інформації, яка важлива для держави, конфіденційних даних. Найвідоміша їхня категорія – персональні дані. А також для службової і таємної інформації. І був впроваджений весь необхідний пакет підзаконних актів, які дозволяють зараз цій системі працювати у нинішніх реаліях.
"Абсолютного захисту не буває"
З одного боку я розумію, що ви говорите про справді важливі фундаментальні речі, а з іншого – підозрюю, що наші слухачі зараз почнуть зовсім інше нам писати, мовляв, "а з "Дії" все одно витікають дані" або "Державні реєстри все одно поклали". Що із цього насправді до вас, і що в результаті дії цього закону за рік поліпшилося?
Я справді розмовляю трохи фаховою мовою, але постараюся якось простіше розповісти. Так, дійсно, дані можуть витікати і ми знаємо, що результати кібератак іноді бувають в тій чи іншій мірі успішні. Але хочу сказати, що запроваджена торік система охопила ще не дуже велику кількість інформаційно-комунікаційних систем. На теперішній час у нас авторизовано, тобто забезпечено захист у понад ста системах. Ці системи стосуються в тому числі сектора безпеки і оборони, зокрема Міністерство оборони частину своїх систем перевела на нову систему. Що це дає? Ця нова система дає конкретніші і чіткіші механізми з технічної точки зору для забезпечення захисту інформації під час її оброблення в системах. Крім того, вона усунула багато бюрократичних перепон, тому що попередня система КСЗІ потребувала розробки великої кількості документів, які стосувалися системи і частина з яких підлягала погодженню з нашою Службою. Нова система працює не так. Встановлені базові вимоги для кожної категорії інформації і власник системи сам обирає на підставі існуючих в Україні стандартів або інших механізмів ті заходи, які він впровадить у конкретну систему з метою реалізації цього базового профілю. Після цього він оцінює те, що він впровадив, і надсилає нам авторизаційний лист. Це по суті декларація про те, що він реалізував вимоги законодавства в певній системі. Авторизаційний лист перевіряється Держспецзв'язку тільки на коректність заповнення і на повноту. Я зараз не кажу про окремі системи, наприклад, пов'язані з державною таємницею. Але для більшості категорій систем, наприклад, "Дія" і подобні системи, де обробляються в основному персональні дані, діє декларативний принцип. І вважається, що така система захищена. Для того, щоб допомогти суб'єктам правильніше реалізувати ці заходи наша Служба здійснює моніторинг. Він здійснюється на основі документації, яка стосується систем вже впроваджених з авторизацією. Ми розглядаємо цю документацію, аналізуємо і надаємо власникам систем рекомендації. Тобто це не державний контроль, а рекомендації, які спрямовані на поліпшення стану захисту систем. І хочу сказати, що абсолютного захисту не буває. Ми знаємо, що навіть найкращі банки свого часу різним способом були також зламані. І це можливо, але сам рівень захисту дає набагато більше гарантій захищеності, ніж попередня система.
"Рівень захисту 100% дає найбільші гарантії порівняно з попередньою системою"
Наскільки цей захист почав працювати краще? Чи можна сказати, що за цей рік, скажімо, кібератак стало менше з певних країн?
Аналіз захищеності систем, які вже перейшли на нову систему, а це понад 100 систем на теперішній момент, каже про те, що рівень захисту 100% дає найбільші гарантії в порівнянні з попередньою системою. Чому? Тому що оцей американський інститут NIST, по-перше, видає зміни до своїх документів, які у відкритому доступі. А це дозволяє дуже гнучко і своєчасно реагувати на зміни контрзаходів щодо загроз для інформації. І по-друге, він має конкретний каталог заходів захисту, які необхідно реалізувати. Тобто це не якась ефемерна штука, а конкретний величезний каталог заходів, які можна брати і реалізовувати в цій системі. Тобто моніторинг того, що ми зараз маємо, каже про ефективність цієї системи в порівнянні з попередньою.
Росія зараз – найголовніша загроза і головний суб'єкт загроз
Коли ми говоримо про кіберзахист, зокрема, державних ресурсів, ми розуміємо, від кого захищаємося? І якщо так, то від кого — Росія, Китай, приватні хакери, які працюють за гроші? Хто нині наш кіберворог?
По-перше, це Російська Федерація, тому що збройна агресія, яка ведеться зараз проти України, має не тільки фізичні аспекти, а й аспекти пов'язані з кібератаками на різні критичні для держави ресурси. Це зараз найголовніша загроза і головний суб'єкт загроз. Але захист не розрізняє від кого саме йдуть загрози. Ці загрози можуть бути і на внутрішньому ринку. Якісь зацікавлені кола суб'єктів можуть намагатися "достукатися" до певних ресурсів з різною метою. Ми ж знаємо, що бази даних нашого суспільства зазвичай з'являються на ринку. І потім ми дивуємося, чому нам на телефон дзвонить той чи інший суб'єкт і пропонує свої послуги. Де він його взяв? Тобто витік інформації існує не тільки з точки зору фактичного ворога зараз, але й з внутрішнього ринку, а також з країни, які просто ведуть різну деструктивну або розвідувальну діяльність відносно наших ресурсів. Тобто спектр загроз може витікати з різних суб'єктів, але заходи захисту все одно враховують усіх потенційних суб'єктів і загрози, які можуть бути.
"Відповідальність власників систем – дуже важливий аспект"
Як практично цей захист може стосуватися кожного українця, де ми його можемо відчути?
Найвідомішим ресурсом, який має попит на тіньовому ринку – це персональні дані наших співвітчизників. Захист цих даних також є дуже важливим аспектом для держави і цей закон, підзаконні акти враховують необхідність цього захисту під час оброблення різних баз даних наших громадян у системах. Там розроблені конкретні профілі для захисту такої інформації, зокрема, є профіль для захисту конфіденційної інформації – персональні дані. І, в принципі, все, що стосується захисту під час обробки таких даних в інформаційних комунікаційних системах відповідає міжнародним практикам. Але хочу підкреслити, що фактична реалізація, тобто рівень гарантії захисту визначається відповідальністю власників систем. Тому що держава може прописати любі правила, навіть дуже хороші й сучасні, але якщо власники систем не переймаються захистом даних, які є в їх розпорядженні, то це все буде марно. Тому відповідальність власників систем – це дуже важливий аспект, який треба враховувати. До речі, це є однією з відомих проблем у нашій сфері.
"Простіше добути дані через зацікавленість певної людини, ніж зламати систему"
Тут, очевидно, багато залежить від людей. Наприклад, від адміністратора, який має доступ до певних даних і може їх продати, або навіть від закупівельника, який вирішує купити дешевше китайське "залізо", яке просто "відчиняє ворота" для певних спецслужб. Що з цим робити?
Тут є два важливих аспекти. Перший у сфері моєї компетенції, інший – не в моїй сфері. Я не буду говорити про статистику, мабуть, її не існує, бо не всі ці випадки до кінця розкриті, але фахівці кажуть, що простіше добути дані через зацікавленість певної людини, яка має до них доступ, ніж зламати систему. Трапляється і одне, і друге, але усі ці зливи баз даних переважно відбуваються за рахунок недоброчесних людей, які мають до них доступ. І наша система враховує ці ризики, бо якщо ви будуєте систему захисту для певної системи, яка обробляє ці бази даних, то там обов'язково проводиться реєстрація даних користувачів. Тобто всі дії людей, які мають доступ, фіксуються в електронних журналах, які не можуть бути змінені, і ми таким чином можемо знайти сліди неправомірного втручання. Тому так, "логіни горять".